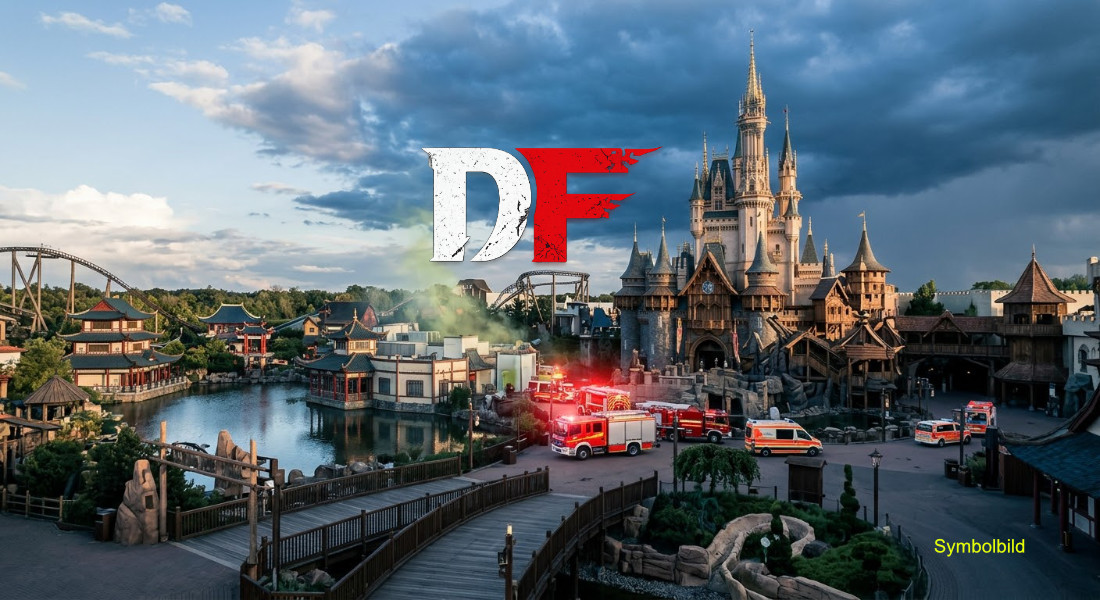
Der globale Ausfall von Microsoft 365 und Cloud-basierten E-Mail-Diensten wird oft als reines Büro- und Produktivitätsproblem abgetan – als ärgerliche Unterbrechung, in der man eben keine Mails schreiben oder keine Teams-Meetings abhalten kann. Doch der jüngste Vorfall im Hotel Ling Bao des Phantasialands in Brühl führt auf drastische Weise vor Augen, dass die digitale Abhängigkeit längst reale, körperliche Dimensionen angenommen hat.
Wenn kritische Infrastruktur, Überwachungssysteme und Sicherheitswarnungen ungeprüft an einen einzigen Cloud-Monopolisten gekoppelt werden, mutiert ein Software-Bug in Redmond zur realen Gefahrenquelle vor Ort.
Die Verkettung: Vom Server-Blackout zum Chlorgas-Alarm
Was war passiert? Im Zuge der massiven, weltweit spürbaren Microsoft-Störung, die unter anderem den E-Mail-Dienst Outlook und zentrale Cloud-Schnittstellen lahmlegte, kam es im Wellness- und Poolbereich des Phantasialand-Hotels zu einem technischen Defekt an der automatischen Dosieranlage.
An sich sind komplexe technische Anlagen mit Sicherheitssystemen ausgestattet: Das Wartungssicherheitssystem erkannte die Fehlfunktion und reagierte wie vorgesehen – es setzte vollautomatisch eine Warnmeldung per E-Mail ab. Doch genau hier griff das Zahnrad ins Leere. Weil der genutzte Cloud-Maildienst aufgrund des Microsoft-Kollapses keine Nachrichten verarbeitete oder zustellte, lief die Warnung ins Leere.
Die Verantwortlichen im Betrieb bekamen von der drohenden Gefahr nichts mit. Ungestört pumpte das automatische System in der Folge eine viel zu hohe Dosis Chlor in das Schwimmbecken. Erst als Gäste akute gesundheitliche Beschwerden – vor allem schwere Reizungen der Atemwege – bekamen und Rettungskräfte sowie die Feuerwehr anrücken mussten, flog der Defekt auf. Die Bilanz: 15 verletzte Personen, von denen mehrere in Krankenhäuser eingeliefert werden mussten.
Single Point of Failure: Die Illusion der ausfallsicheren Cloud
Der Vorfall im Phantasialand ist kein isoliertes technisches Missgeschick, sondern das Symptom einer tiefgreifenden Fehlentwicklung in der modernen Unternehmens-IT.
- Die Monokultur im Postfach: Viele Unternehmen – vom Mittelständler bis zum Großkonzern – haben ihre gesamte Kommunikation blind an einen einzigen Anbieter ausgelagert. Ob E-Mail, Kalender, Dokumentenablage oder eben interne Alarmierungsschnittstellen: Alles läuft über Microsoft 365. Fällt dieser eine Anbieter aus, steht das Unternehmen nicht nur vor einem Produktivitätsstopp, sondern oft vor einer vollständigen intellektuellen und technischen Handlungsunfähigkeit.
- E-Mail als Alarmsystem für kritische Prozesse: E-Mail ist per Definition ein asynchroner und primär für den Menschen geschriebener Kommunikationskanal. Er garantiert keine Echtzeit-Zustellung und erst recht keine Hochverfügbarkeit im Sinne einer redundanten Alarmkette. Ein sicherheitskritischer Prozess – wie die Chlorgas-Überwachung in einem öffentlich zugänglichen Schwimmbad – darf niemals allein von der Zustellbarkeit einer externen E-Mail abhängen.
- Fehlende Redundanz und Fallbacks: Wo sind lokale, netzwerkunabhängige Relaisserver? Wo sind optische und akustische Direktsignale direkt an der Anlage, die unabhängig von externen Cloud-Diensten greifen? Die Maxime lautet im Ernstfall oft: „Wenn die Cloud weg ist, geht gar nichts mehr.“ Das ist bei Büroarbeiten ärgerlich – bei chemischen, mechanischen oder gesundheitsgefährdenden Anlagen ist es fahrlässig.
Es geht auch anders: Datensouveränität und Provider-Diversität
Während sich private Anwender bei einem E-Mail-Ausfall meist schulterzuckend damit abfinden, dass der Posteingang für ein paar Stunden stumm bleibt, müssen Unternehmen völlig andere Maßstäbe anlegen.
Dass es sichere, datenschutzkonforme und hochverfügbare Alternativen gibt – wie beispielsweise Proton mit seinem starken Fokus auf Verschlüsselung und Unabhängigkeit –, zeigt, dass der Markt keineswegs leergefegt ist. Doch selbst der beste Drittanbieter löst das architektonische Grundproblem nicht, wenn man sich sklavisch an einen einzigen externen Anbieter kettet.
Wahre Ausfallsicherheit im Zeitalter cloudbasierter Dienste erfordert ein Umdenken:
- Keine kritischen Warnungen über Standard-Mail: Technische Überwachungssysteme (Monitoring, IoT, Sensorik) müssen über primäre, geschlossene Kanäle (lokale Sirenen, SMS-Gateways über unabhängige Provider, Paging-Dienste oder direkte Dashboard-Whips) alarmieren.
- Redundanz durch Diversität: Wer geschäftskritische Prozesse betreibt, muss Multi-Cloud-Strategien fahren oder hybride Strukturen nutzen, bei denen essenzielle Alarmwege lokal abgesichert sind.
- Notfall-Härtung (Offline-First): Jedes System, das physische Schäden verursachen kann, muss so konzipiert sein, dass es bei einem Ausfall der Netzwerkverbindung in einen sicheren Default-Zustand (Fail-Safe) schaltet, statt blind weiterzuarbeiten.
Fazit
Der Vorfall im Phantasialand muss als Weckruf verstanden werden. Die Bequemlichkeit, sich komplett in die Abhängigkeit eines US-amerikanischen Cloud-Giganten zu begeben, hat einen Preis – und im schlimmsten Fall zahlen ihn die Kunden oder Mitarbeitenden mit ihrer Gesundheit. Es ist höchste Zeit, dass Unternehmen die Resilienz ihrer digitalen Infrastruktur nicht an Excel-Tabellen, sondern an realen Schadenszenarien messen.
© Text / Bild df24.org 2026